איך הצלתי שרת VPS מעומס של 6.0 ומתקפות בוטים: המדריך המלא (חלק ג')
בפרקים הקודמים תיארתי את האבחון הראשוני, בניית ה-Honeypot, וכיצד רתמתי את ה-CSF/LFD לחסימה אוטומטית של תוקפים מבוזרים, גם באתרי האינטרנט וגם בשירותי המייל. השרת VPS עבר מלהיות "ברווז ברווז במטווח" למבצר אוטונומי.
בפרק זה נסכם את התהליך, וחשוב מכל, נדבר על איך לשמור על המצב החדש, לנטר ביעילות, ולקבל את כל המידע שאתם צריכים בפקודה אחת פשוטה.
איך הצלתי שרת VPS מעומס של 6.0 ומתקפות בוטים: המדריך המלא (חלק ב')
בפרק הקודם תיארתי את שלבי האבחון הראשוניים של עומס על שרת VPS, את בניית ה-Honeypot הבסיסי, ואת סקריפט ה-check_scanners.sh שעזר לי לזהות את התוקפים המובילים. גיליתי שהבעיה העיקרית היא "רעש לבן" של בוטים שמבזבזים משאבים, ושהפתרון חייב להיות אוטומטי.
בפרק זה ניכנס לעומק האוטומציה: איך הפכנו את השרת למערכת הגנה עצמאית שחוסמת תוקפים מבלי שאצטרך להתערב.
איך הצלתי שרת VPS מעומס של 6.0 ומתקפות בוטים: המדריך המלא (חלק א')
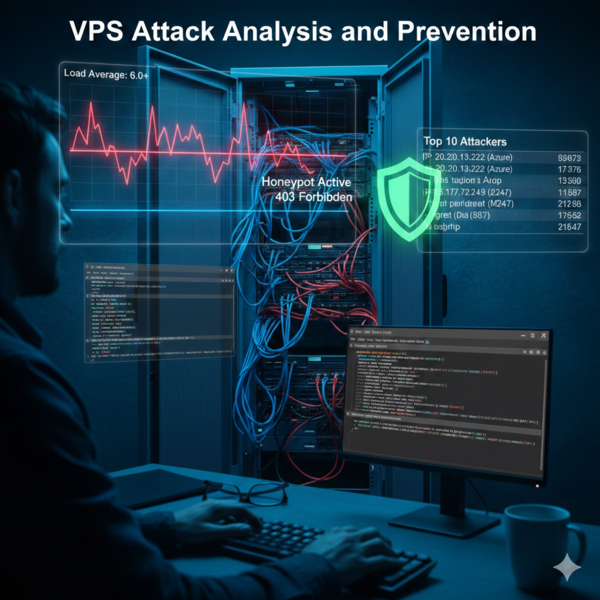
מנהלי שרתים מכירים את הרגע הזה: האתרים מתחילים לזחול, ה-Dashboard של ה-cPanel בקושי נטען, ופקודת top מציגה מספרים מפחידים. בוקר אחד מצאתי שרת VPS עם כ-30 אתרי וורדפרס, כורע תחת עומס (Load Average) שחצה את ה-6.0, כשכל הליבות של המעבד צבועות באדום.
בסדרת המאמרים הזו, אחלוק איתכם את תהליך הניתוח שביצעתי, את המלכודות שגיליתי, ואת הסקריפטים שפיתחתי כדי להפוך את השרת למבצר אוטונומי.